Rollen & rechten
Alleen toegang tot wat voor de taak nodig is.
U bepaalt de spelregels. De AI werkt erbinnen. Duidelijke mandaten maken gecontroleerde uitvoering mogelijk, met een eigenaar en een reviewmoment waar dat nodig is.
Rechten en grenzen horen bij iedere taak.
Alleen toegang tot wat voor de taak nodig is.
De bevoegde persoon beoordeelt gevoelige acties.
Maak voorstellen, besluiten en uitvoering traceerbaar.
Leg uitzonderingen, stopmomenten en herstelmogelijkheden vooraf vast.
Onduidelijke toegang, losse acties en beslissingen zonder eigenaar maken het moeilijk om verantwoordelijkheid te nemen.
Het team weet wat AI mag voorbereiden, welke acties zijn toegestaan en wanneer een mens beslist. U kunt gericht meer autonomie geven waar dat verantwoord is.
Privacy, gegevensscheiding en beveiliging worden per toepassing onderzocht. Dit is geen algemene juridische of veiligheidsgarantie.
Doel, data en rechten afbakenen.
Context en impact zichtbaar.
Door een bevoegde eigenaar waar vereist.
Binnen de goedgekeurde grenzen.
Logging, uitzonderingen en herstel.
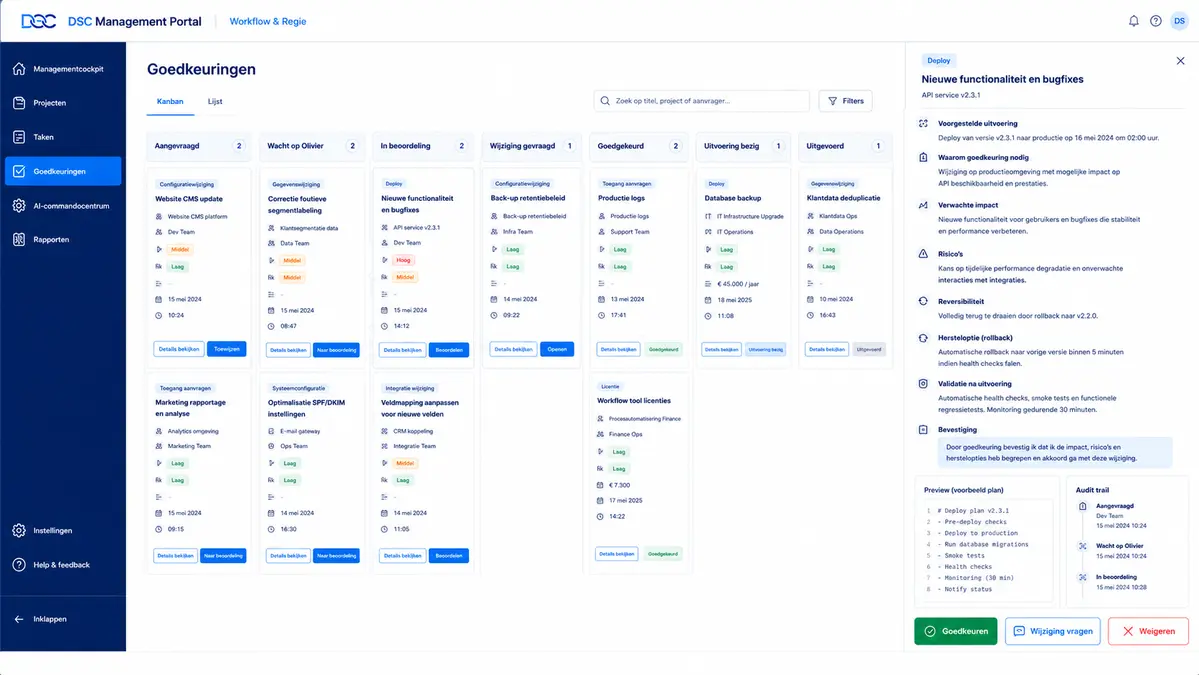
 AI Management PortalInteractieve demo

Welke acties mogen vandaag automatisch?
Dit voorbeeldmandaat staat lezen en voorbereiden toe. Een externe wijziging vereist een afzonderlijke goedkeuring.
Toegestaan binnen het leesmandaat.
Toegestaan zonder externe wijzigingen.
Geblokkeerd totdat de bevoegde eigenaar het voorstel goedkeurt.
Mag ik dit voorstel voorbereiden? Bekijk eerst de stappen en grenzen.
Status: voorstel klaar
Voorbeeldinteractie · geen live bedrijfsdata of externe uitvoering.Per taak beoordelen we risico, impact, omkeerbaarheid, gevoeligheid, rechten en nood aan controle. Alleen acties binnen expliciet toegestaan mandaat kunnen autonoom worden uitgevoerd.
Dat bepaalt de klant per proces. Belangrijke, gevoelige, externe of moeilijk omkeerbare acties kunnen standaard naar approval worden gestuurd.
Nee. Rollen en rechten moeten bepalen welke informatie, modules en acties een gebruiker mag zien of uitvoeren.
Waar de architectuur dit ondersteunt, worden relevante acties, approvals, fouten en resultaten gelogd voor traceerbaarheid en opvolging.
Waar technisch mogelijk ontwerpen we acties reversibel of met compensatiestap. Niet elke externe actie is volledig terugdraaibaar; daarom is voorafgaande goedkeuring soms noodzakelijk.
Het systeem moet fouten zichtbaar maken en kritieke processen zo ontwerpen dat onbeperkte foutpropagatie wordt voorkomen. De juiste reactie hangt af van de use-case en ernst.
Met passende authenticatie, connectorrechten, least-privilege-principes en logging. Geheimen of tokens horen niet in gewone gebruikerscontent terecht te komen.
Ja. Dat is een kernprincipe van de tenant- en governance-architectuur.
Persoonsgegevens worden geminimaliseerd en alleen verwerkt voor duidelijke doeleinden. Voor concrete implementaties worden privacyrollen, rechtsgrond, bewaartermijnen en verwerkersafspraken waar nodig juridisch gevalideerd.
Ja. Na bewezen werking kan het mandaat gecontroleerd worden uitgebreid, met dezelfde regels rond rechten, risico, logging en menselijke goedkeuring.
Uw doelen, bestaande systemen en team vormen het vertrekpunt. Samen bepalen we een haalbare volgende stap.