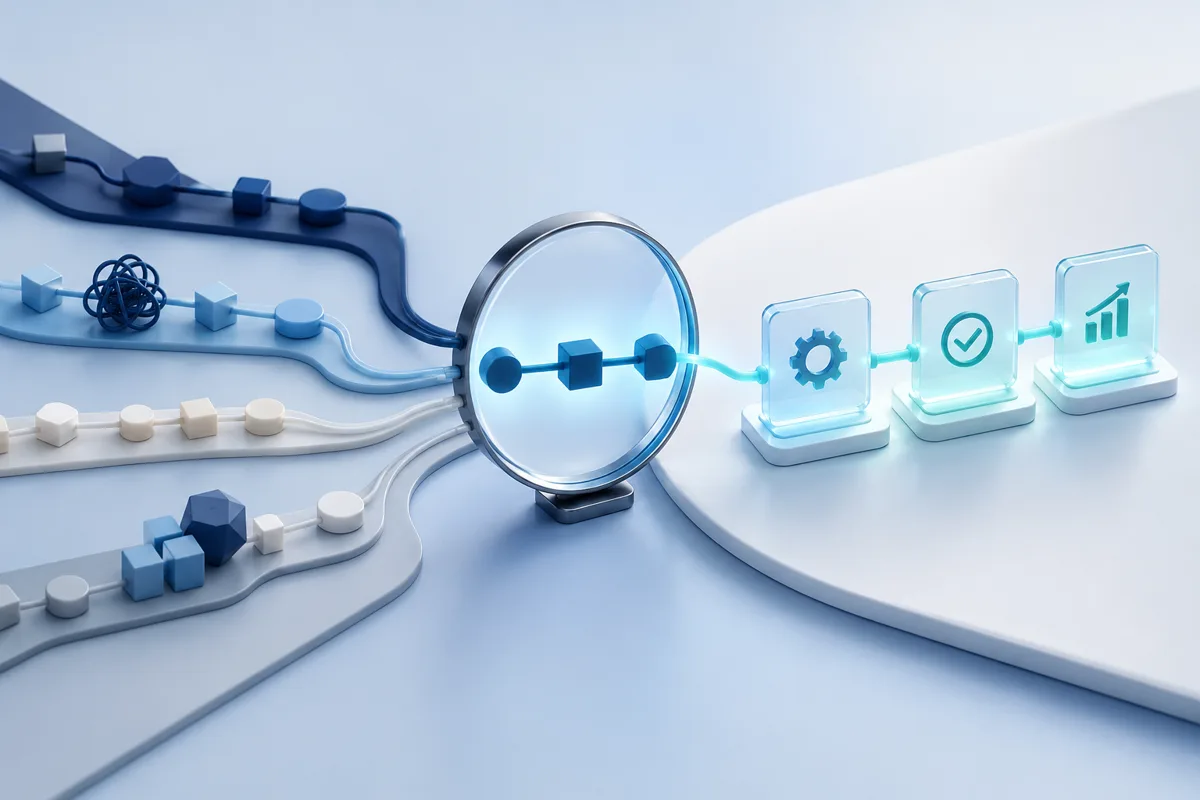
Règles fixes
Une logique prévisible avec contrôle des exceptions.
Assistant IA
Le système propose ; un collaborateur évalue et agit.
Agent IA
Le système accomplit des étapes dans la limite des droits et règles explicites.
Escalatie
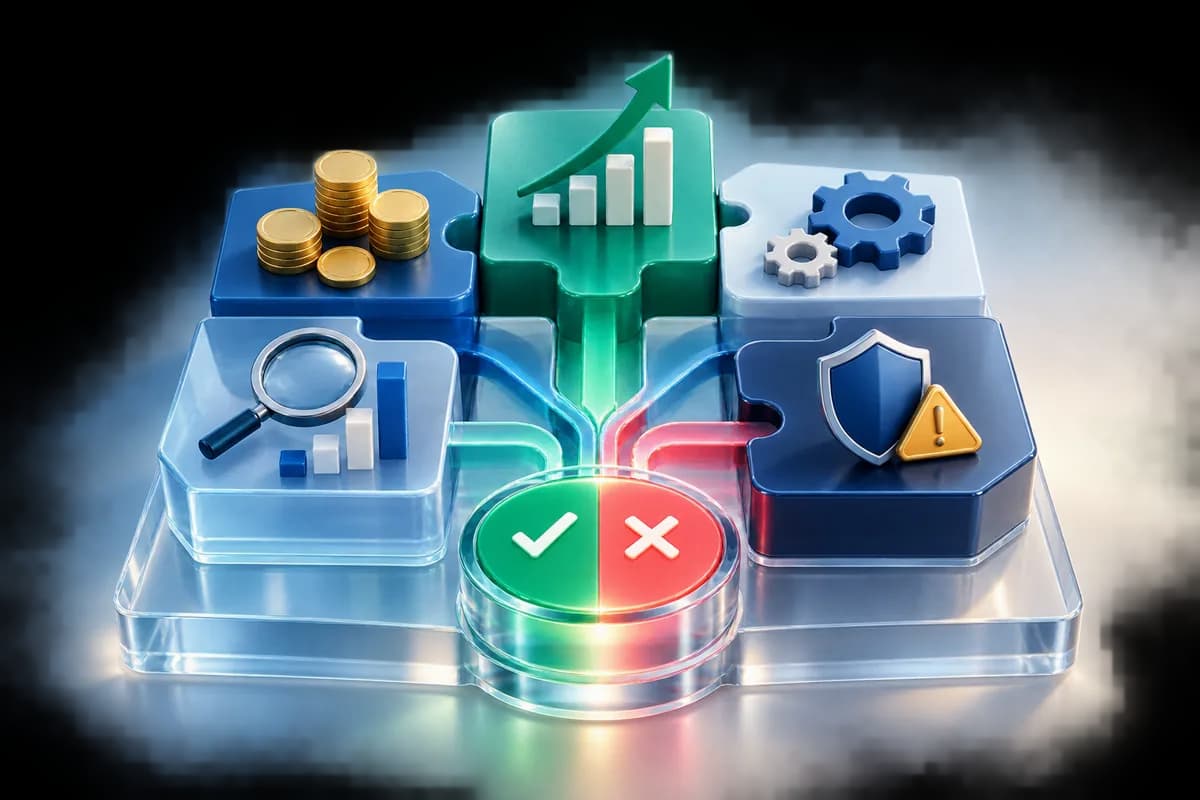
Les doutes, écarts ou actions à plus fort impact sont transmis à une personne habilitée.
Solution de repli
Le processus reste sûr si le modèle, une connexion ou les données font défaut.
Assistant, agent et règle d’automatisation fixe
Les règles fixes exécutent une logique définie à l’avance. Un assistant IA aide à rechercher, structurer ou proposer des informations, tandis qu’un collaborateur garde la décision et l’action. Un agent peut accomplir de manière autonome plusieurs étapes dans la limite des droits et règles qui lui sont accordés.
Ces formes d’automatisation exigent des contrôles différents. Avec un assistant, le risque est souvent d’accepter aveuglément sa proposition. Un agent ajoute des droits d’action, des effets en chaîne et de la vitesse. Le contrôle doit donc dépendre de l’impact possible et de la capacité à revenir en arrière.
Placez la validation au bon moment de décision
Chaque étape ne demande pas une validation humaine. Placez les contrôles lorsque l’information est incertaine, qu’une action devient visible à l’extérieur, que de l’argent ou des droits changent, ou qu’il est difficile de revenir en arrière. Les étapes routinières à faible risque peuvent être automatiques si les exceptions sont détectées de façon fiable.
Un écran de validation doit présenter le contexte utile : données sources, action proposée, raison, incertitude, conséquences possibles et autres options. Sans cela, le contrôle humain devient une formalité.
Sources de cette section : Union européenne · NIST
Journalisation, traçabilité et droits rendent le contrôle possible
Consignez les données d’entrée et la version ayant conduit à une proposition, la personne qui a validé, l’action accomplie et les exceptions survenues. Les journaux doivent aider au suivi opérationnel, au contrôle de qualité et à l’analyse des incidents sans conserver de données personnelles inutiles.
Limitez les droits à la tâche. Un système qui rédige un brouillon d’e-mail n’a pas nécessairement besoin de l’envoyer. Un agent qui lit des données n’a pas besoin de pouvoir les supprimer. Séparez autant que possible la lecture, la proposition, la validation et l’exécution.
Sources de cette section : NIST · Union européenne · Autorité de protection des données
Prévoyez les exceptions et une solution de repli avant la mise en service
Définissez ce qui se passe lorsque des données manquent, que la confiance est faible, que les instructions se contredisent, qu’une connexion échoue ou que les volumes sont inattendus. Une solution de repli sûre peut confier la tâche à un collaborateur, enregistrer uniquement un brouillon ou arrêter complètement le flux de travail.
Ne testez pas uniquement les cas habituels. Utilisez des exceptions représentatives et vérifiez que les collaborateurs comprennent les alertes, réagissent à temps et disposent des droits nécessaires.
Exemple illustratif : un agent pour le suivi des clients
Une organisation fictive souhaite qu’un agent prépare des e-mails de suivi. Elle suppose que les coordonnées et les résumés des échanges sont fiables et disponibles. Au départ, l’agent ne produit que des brouillons ; un responsable de compte vérifie le destinataire, le contenu et le moment d’envoi.
Après validation, de simples rappels peuvent être envoyés automatiquement selon des règles strictes. Les nouvelles propositions, les sujets sensibles et les situations où le statut du contact est incertain restent soumis à validation. Les messages envoyés, les informations sources et les exceptions sont journalisés ; en cas de panne, le suivi redevient manuel.
Qu’est-ce que cela implique pour votre organisation ?
Réexaminez les processus où une sortie de l’IA mène directement à une communication, une action financière, l’octroi d’un accès ou une décision concernant une personne. Pour chaque étape, rendez visibles l’impact, l’incertitude, la possibilité de revenir en arrière et la fonction responsable.
N’automatisez pas encore si personne n’est responsable des exceptions, si les journaux manquent ou si les personnes chargées des contrôles ne savent pas quoi vérifier. Commencez par un seul workflow et prévoyez, à côté du parcours normal, le doute, l’erreur, l’escalade et l’arrêt.
Sources de cette section : Union européenne · Union européenne
Questions fréquentes
Une personne doit-elle valider chaque résultat de l’IA ?
Non. Le contrôle doit être proportionné au risque, à l’impact, à l’incertitude et à la possibilité de corriger l’action. Les étapes à faible risque peuvent être automatiques si les limites et la détection des exceptions sont fiables.
Qu’est-ce qu’une validation efficace ?
La personne chargée de l’examen reçoit un contexte pertinent, des critères clairs, suffisamment de temps et l’autorité de modifier, refuser ou escalader.
Que faut-il consigner dans les journaux ?
Au minimum, les données d’entrée pertinentes, la version du système ou du modèle, les actions proposées et accomplies, la personne qui décide, le moment et le parcours d’exception — dans le respect de la minimisation des données.
Qui est responsable d’un agent ?
Désignez un responsable du processus pour les résultats et les exceptions, ainsi que des responsables techniques et des données pour le fonctionnement, les droits et la surveillance.
Comment tester la solution de repli ?
Simulez des données manquantes, une faible confiance dans le résultat, des connexions indisponibles et des volumes inattendus. Vérifiez que le workflow s’arrête en sécurité ou transmet correctement la situation à une personne.
Sources
Les sources ci-dessous étayent les passages factuels et réglementaires indiqués. Les cadres de décision pratiques sont des recommandations professionnelles de DSC Solution.
- Union européenne — Règlement (UE) 2024/1689 — AI Act13 juin 2024Utilisé pour : les obligations fondées sur les risques, la documentation, la surveillance et la maîtrise de l’IA.
- NIST — Artificial Intelligence Risk Management Framework (AI RMF 1.0)26 janvier 2023Utilisé pour : la gestion des risques, la gouvernance et l’évaluation et le traitement continus des risques liés à l’IA.
- NIST — AI RMF Playbookconsulté le 29 août 2026Utilisé pour : les actions pratiques des fonctions Govern, Map, Measure et Manage.
- Union européenne — Règlement (UE) 2016/679 — règlement général sur la protection des données27 avril 2016Utilisé pour : principes de licéité du traitement, de minimisation des données, d’exactitude et de prise de décision automatisée.
- Autorité de protection des données — Brochure d’information sur les systèmes d’intelligence artificielle et le RGPDdécembre 2024Utilisé pour : les points d’attention belges concernant l’IA et les données à caractère personnel.