Rouleaux & droits
Seulement l'accès à ce qui est nécessaire à la tâche.
Vous définissez les règles. L’IA agit dans ce cadre. Des mandats clairs permettent une exécution maîtrisée, avec un responsable et un point de revue lorsque c’est nécessaire.
Les droits et les limites font partie de chaque tâche.
Seulement l'accès à ce qui est nécessaire à la tâche.
La personne compétente évalue les actions sensibles.
Faites des propositions, décisions et mise en œuvre traçables.
Définir les exceptions, les arrêts et les possibilités de récupération à l'avance.
L'accès, les actions indépendantes et les décisions sans propriétaire rendent difficile la prise de responsabilité.
L'équipe sait ce que l'IA peut préparer, quelles actions sont permises et quand un homme décide, vous pouvez donner plus d'autonomie là où cela est justifié.
La confidentialité, la séparation des données et la sécurité sont examinées par application, ce qui n'est pas une garantie juridique ou de sécurité générale.
Définir la cible, les dates et les droits.
Contexte et impact visible.
Un propriétaire compétent l'exige.
Dans les limites approuvées.
Logging, exceptions et rétablissement.
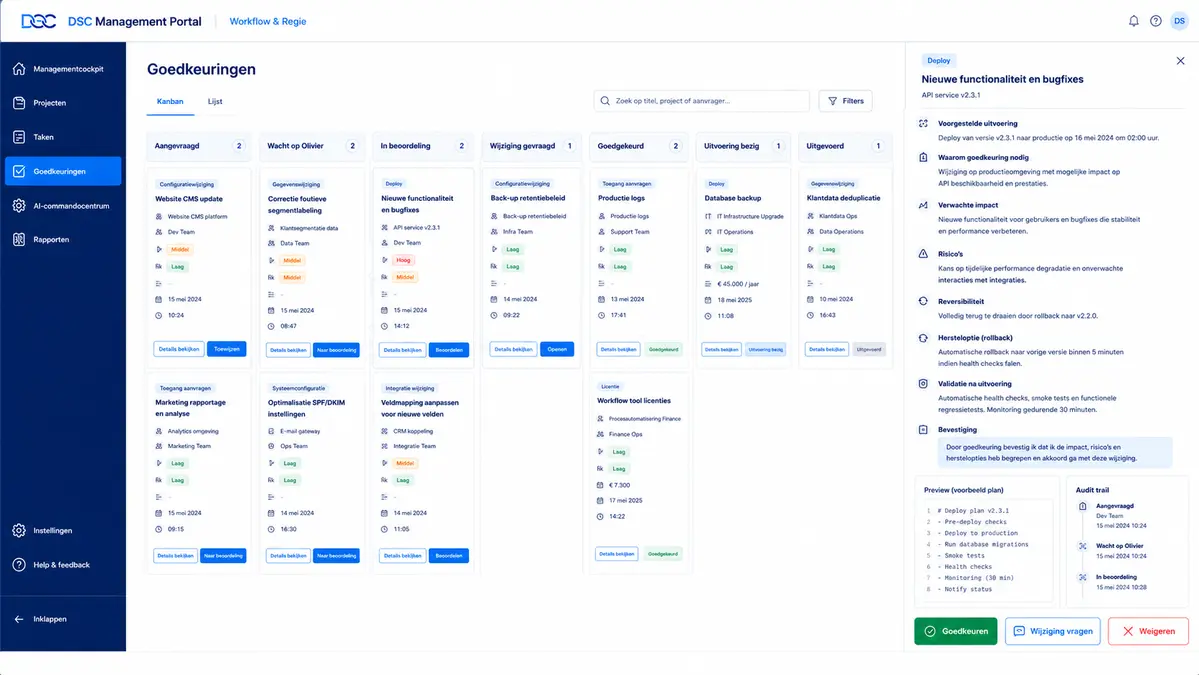
 AI Management PortalDémo interactif

Quelles actions peuvent être automatiques aujourd'hui?
Cet exemple de mandat permet de lire et de préparer. Une modification externe requiert une approbation séparée.
Admis dans le mandat de lecture.
Accepté sans modification externe.
Bloqué jusqu'à ce que le propriétaire compétent approuve la proposition.
Puis-je préparer cette proposition ? Regardez d'abord les étapes et les limites.
Statut: proposition prête
Exemple d'interaction · pas de données d'exploitation en direct ou d'exécution externe.Pour chaque tâche, nous évaluons le risque, l’impact, la réversibilité, la sensibilité, les droits d’accès et le besoin de contrôle. Seules les actions couvertes par un mandat explicite peuvent être exécutées de manière autonome.
Le client le définit pour chaque processus. Les actions importantes, sensibles, externes ou difficiles à annuler peuvent être soumises par défaut à une validation préalable.
Non. Les rôles et droits d'accès déterminent quelles informations, quels modules et quelles actions chaque utilisateur peut voir ou utiliser.
Lorsque l'architecture le permet, les actions, validations, erreurs et résultats pertinents sont journalisés pour assurer la traçabilité et le suivi.
Lorsque c'est techniquement possible, nous concevons des actions réversibles ou prévoyons une étape de compensation. Toute action externe n'est pas entièrement réversible ; une validation préalable est donc parfois nécessaire.
Le système doit rendre les erreurs visibles et empêcher qu'elles se propagent sans limite dans les processus critiques. La réponse adaptée dépend du cas d'usage et de la gravité de l'erreur.
Par une authentification adaptée, des droits propres aux connecteurs, le principe du moindre privilège et une journalisation. Les secrets et jetons ne doivent pas figurer dans les contenus ordinaires des utilisateurs.
Oui. C'est un principe central de l'architecture multi-clients et de gouvernance.
Les données à caractère personnel sont limitées au nécessaire et traitées uniquement pour des finalités précises. Pour chaque mise en œuvre, les rôles en matière de protection des données, la base juridique, les durées de conservation et les accords avec les sous-traitants sont validés sur le plan juridique lorsque c'est nécessaire.
Oui. Une fois le fonctionnement démontré, le mandat peut être élargi de manière contrôlée, selon les mêmes règles de droits, de risques, de journalisation et de validation humaine.
Vos objectifs, les systèmes existants et l'équipe constituent le point de départ. Ensemble, nous définissons une prochaine étape viable.